
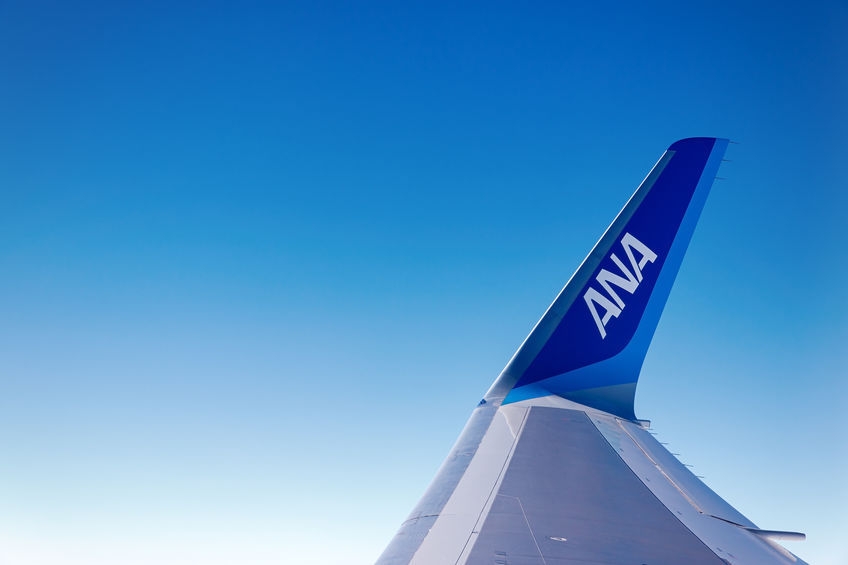
ANAは、旅客サービスシステムの提供を受けているアマデウス社のシステムが第三者による不正アクセスを受け、顧客約3万7800人の予約情報の一部が外部から閲覧された形跡があったと発表した。
対象は、2023年8月10日から2026年9月23日までにANAで予約した一部の顧客。このうち約3万6100人については、氏名、予約番号、搭乗日、搭乗区間、搭乗クラスが参照された形跡が確認された。また、約1700人については、これらに加え、メールアドレス、電話番号、パスポート番号、国籍、マイレージ番号、航空会社、便名、航空券番号、座席番号なども含まれている。クレジットカード情報やパスワードは含まれていない。
経緯として、アマデウスは9月24日に航空予約情報への第三者による不正アクセスを検知していたが、この時点でANAへの報告はなかった。その後、ANAは10月16日、アマデウスを利用する他の航空会社で不正アクセスが確認されたとの情報を受け、同社に自社便の予約情報への影響を確認。10月20日に不正アクセスが検知されたとの報告を受け、個人情報保護委員会などの関係先に報告した。10月30日に影響を受けた可能性のある顧客数を特定した。
アマデウスによると、不正アクセスに関連する認証情報はすでに無効化し、監視体制を強化。現時点でランサムウェアによる被害やデータの改ざん・削除の証拠は確認されておらず、同社が提供するサービスの中断も発生していないという。
ANAは、対象となる顧客に対して11月第1週から順次連絡し、ANAグループを装った不審なメールや電話、偽サイト、SNS上の広告などへの注意を呼びかける。
なお、アマデウスのシステムへの不正アクセスをめぐっては、日本航空(JAL)と日本トランスオーシャン航空(JTA)も10月28日、顧客約9万2000人の予約情報が外部から閲覧された形跡があったと発表している。韓国でも、大韓航空とアシアナ航空の顧客の予約番号が流出したことが明らかになっている。
 観光マーケティング実務スタッフ(旅行好き大歓迎!)【株式会社マーケティング・ボイス】