
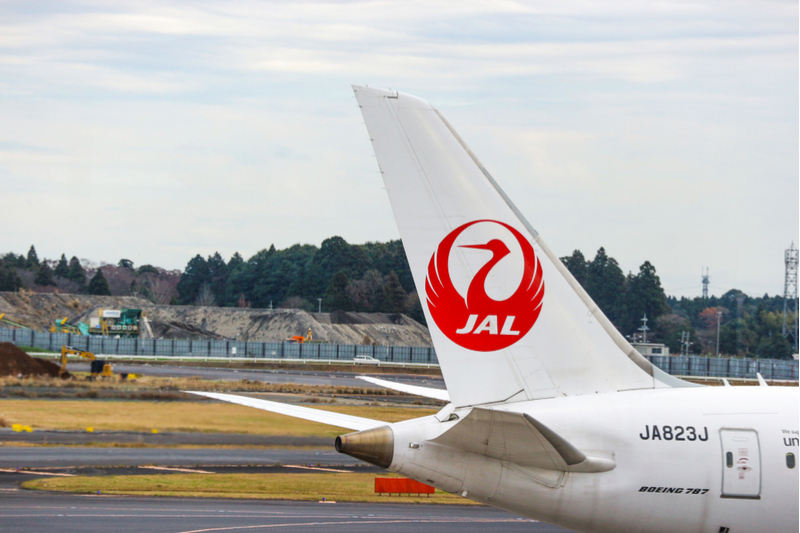
日本航空(JAL)と日本トランスオーシャン航空(JTA)は2026年10月28日、予約・発券や搭乗手続きなどを統合的に処理する旅客サービスシステムの委託先であるアマデウス社のシステムが不正アクセスを受け、顧客約9万2000人分の予約情報が外部から閲覧された形跡があったと発表した。
JALによると、10月23日にアマデウス社から報告を受けた。外部から参照された形跡がある期間は2023年8月10日から2026年9月23日で、日本航空および日本トランスオーシャン航空の便名で予約された記録の一部が対象となる。
対象者のうち約9万人については、予約番号、氏名、搭乗日、搭乗区間、搭乗クラスが閲覧された可能性がある。また、約2000人については、これらに加え、メールアドレス、電話番号、パスポート番号、国籍、マイレージ番号、航空会社、便名、航空券番号、座席番号なども含まれている。
なお、クレジットカード番号や各種パスワードの漏えいはなく、現時点で当該情報が不正に使用された事実も確認されていない。また、今回の不正アクセスによる運航への影響はないとしている。アマデウス社はすでに必要なセキュリティ対策を完了した。
両社は今後、対象となる顧客に個別に連絡し、JALグループを装った不審なメールや電話、偽サイトへの誘導などについて注意喚起をおこなう。また、10月29日から専用の問い合わせ窓口(0120-25-6050、03-4332-7280)を開設する。受付時間は土日祝日を除く10時から17時まで。
なお、韓国でも、アマデウスのシステムへの不正アクセスによって、大韓航空とアシアナ航空の顧客の予約番号が流出したことが2026年10月23日に明らかになっている。両社とも、自社システムへの直接的な侵害は確認されておらず、流出情報の詳細や被害規模について調査を進めている。
 観光マーケティング実務スタッフ(旅行好き大歓迎!)【株式会社マーケティング・ボイス】